Este artigo faz parte da nossa série sobre soberania digital na Europa. Desta vez olhamos para o Sovereign Control Panel que começa a surgir no Azure. Ainda está em pré-visualização, por isso iremos atualizar este artigo à medida que a Microsoft acrescentar mais funcionalidades.
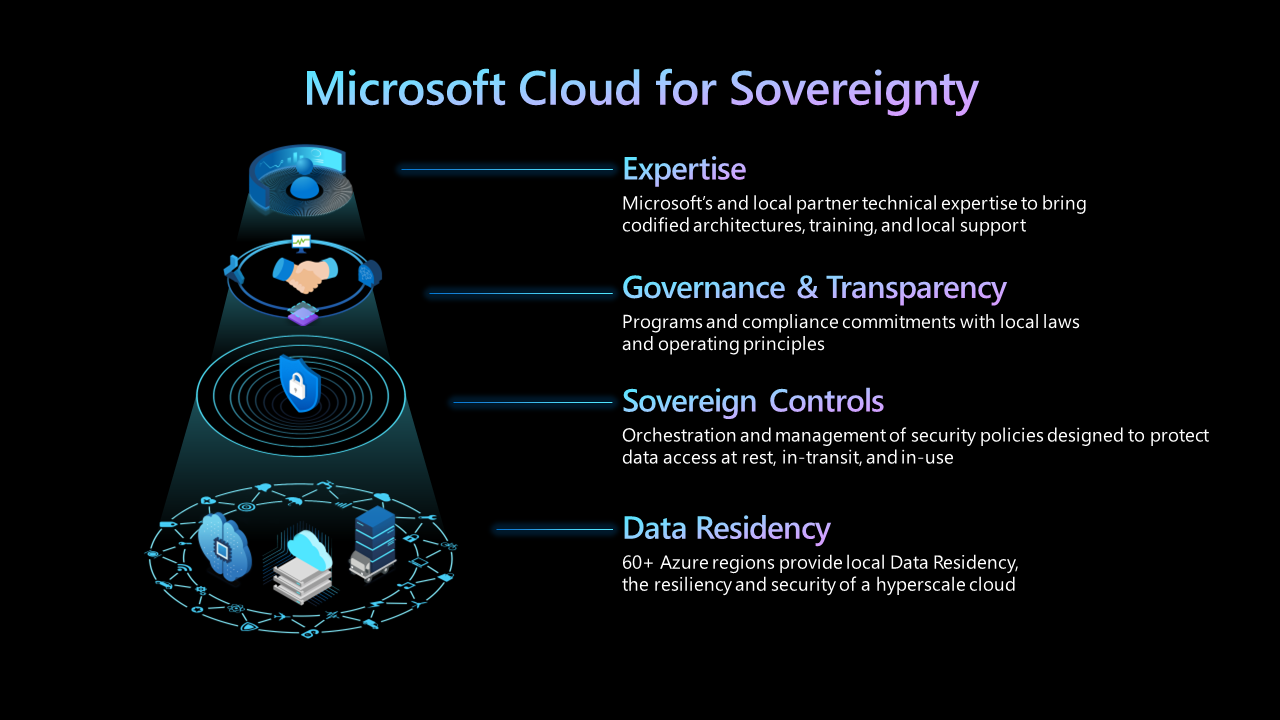
Implementar controlos de soberania no Azure já não é propriamente novidade. Pode restringir regiões com o Azure Policy, exigir customer managed keys, usar confidential computing para as cargas de trabalho que o justificam e construir o ambiente sobre uma Sovereign Landing Zone.
Torna-se mais difícil quando alguém lhe pede para provar que todos esses controlos estão de facto em vigor.
Essa prova costuma estar dispersa por vários sistemas, como o Azure Policy, o Defender for Cloud e a configuração de recursos individuais. Pode estar tudo lá, mas alguém tem na mesma de a reunir e explicar o que significa antes de uma auditoria, uma avaliação ou um concurso.
A Microsoft também reconhece este problema na sua própria documentação. "As organizações reguladas gastam muitas vezes mais esforço a provar que os controlos estão em vigor do que a implementar os próprios controlos." O Sovereign Control Panel pretende tornar essa parte mais simples.
Uma vista única, com um nome novo
Quando a Microsoft anunciou a sua Sovereign Public Cloud há mais de um ano, juntamente com o Data Guardian e o External Key Management, esta funcionalidade chamava-se Regulated Environment Management. Também usámos esse nome no nosso artigo anterior sobre as soluções soberanas da Microsoft.
Entretanto a Microsoft mudou-lhe o nome para Sovereign Control Panel, ou SCP. É útil saber isso ao procurar informação, porque boa parte da documentação e da cobertura existentes continua a usar o nome antigo.
A ideia é bastante direta. Em vez de procurar em várias zonas diferentes do Azure, passa a ter um sítio para ver a postura de soberania do seu ambiente ao longo de tenants, grupos de gestão, subscrições e recursos.
A Microsoft divide isso em três áreas.
- Discover mostra o estado atual, incluindo aspetos como residência de dados, confidencialidade, soberania operacional e continuidade.
- Control é onde os controlos exigidos e as suas próprias regras de soberania podem ser aplicados.
- Act destina-se a ajudar a identificar riscos de soberania e a lidar com recursos que deixaram de cumprir a configuração esperada.
Mais um painel de conformidade?
Para mim, a parte mais interessante não é mais um painel de conformidade. O Azure já tem muitos. O interessante é a forma como o Sovereign Control Panel reúne a sua prova.
O Azure Policy depende muito de aliases. Se o Azure não expuser uma determinada propriedade de um recurso através de um alias, o Policy não a consegue avaliar corretamente. Isso significa que pode acabar com uma vista de conformidade que parece impecável enquanto parte da configuração que realmente lhe importa nunca foi verificada.
O Sovereign Control Panel não depende apenas dos resultados do Azure Policy. Também consegue ler diretamente a configuração dos recursos. Parece um pequeno detalhe de implementação, mas é importante. Significa que a prova não fica limitada àquilo que o Azure Policy calha compreender hoje.
Isso torna-o mais útil do que simplesmente colocar mais um painel por cima das vistas de conformidade regulamentar que já existem no Azure Policy e no Defender for Cloud. A Microsoft liga ainda o painel ao Cloud Sovereignty Framework da Comissão Europeia e aos níveis SEAL.
Há aqui uma distinção importante. O SEAL avalia um fornecedor de cloud em oito objetivos de soberania e 48 critérios. Estes incluem áreas como a jurisdição legal e as dependências da cadeia de fornecimento.
O Sovereign Control Panel olha para a configuração técnica do seu ambiente Azure. Ou seja, um Sovereign Control Panel verde pode dar prova útil durante uma avaliação ou um concurso, mas não atribui de repente um nível SEAL ao seu ambiente Azure.
O que consegue ver hoje
Já conseguimos ver o Sovereign Control Panel no nosso próprio tenant Azure. O painel Overview aparece como Sovereign Control Panel (Preview) e contém atualmente um separador Get started e um separador Sovereign views. O Azure também deixa bem claras as limitações atuais. Um aviso indica que o serviço está disponível através de um programa de private preview, que está por agora limitado a regiões da UE e que o acesso à experiência completa passa pelo seu representante da Microsoft.
O ponto de partida é uma sovereign view personalizada. Esta avalia recursos Azure face a sovereign policies que cobrem aspetos como a residência de dados e a cifragem. A maior parte da funcionalidade mais interessante continua atrás da private preview.
Por isso, embora a Microsoft documente o modelo Discover, Control e Act, eu trataria neste momento o Control e o Act sobretudo como direção futura, a não ser que tenha mesmo sido admitido na pré-visualização.
Continua a ser uma private preview
A documentação anterior da Microsoft, do tempo em que o serviço ainda se chamava Regulated Environment Management, dá também uma boa indicação do que as organizações devem ter em vigor antes de o usarem.
Parte do princípio de um ambiente Azure construído em torno de uma hierarquia de gestão sensata, idealmente com uma Azure Landing Zone ou uma Sovereign Landing Zone. Espera também que tenha um modelo de classificação de dados e que mapeie essa classificação para os sovereign control levels da Microsoft.
O L1 foca-se na residência. O L2 acrescenta cifragem com customer managed keys. O L3 traz o confidential computing para a equação. Precisa também de saber como vai funcionar a gestão de chaves no seu ambiente. Esta última parte é importante porque o Sovereign Control Panel não desenha o seu modelo de soberania por si.
Se as suas políticas estiverem sobretudo em audit mode, as classificações forem pouco claras e ninguém for realmente dono das exceções, o painel vai tornar isso visível. Não vai resolver o problema de fundo. E é provavelmente aí que fica a maior parte do trabalho real.
Uma Sovereign Landing Zone, policy as code e um modelo de classificação que traduza requisitos de negócio em controlos Azure concretos continuam a ser a fundação. O Sovereign Control Panel pode depois transformar esses controlos em algo que consegue ver, gerir e provar de forma contínua, em vez de reconstruir a prova sempre que alguém a pede.
Se tem cargas de trabalho reguladas em regiões europeias do Azure, penso que vale a pena perguntar ao seu representante da Microsoft sobre o acesso à pré-visualização. Mas também olharia primeiro para a fundação. Um painel melhor só se torna verdadeiramente útil quando o ambiente por baixo dele foi bem desenhado.
Marque uma conversa com o CTO da DevOps Masterminds, Rinie Huijgen, ou contacte-nos.