Dit artikel maakt deel uit van onze serie over digitale soevereiniteit in Europa. Deze keer kijken we naar het Sovereign Control Panel dat in Azure begint te verschijnen. Het is nog in preview, dus we werken dit artikel bij naarmate Microsoft meer functionaliteit toevoegt.
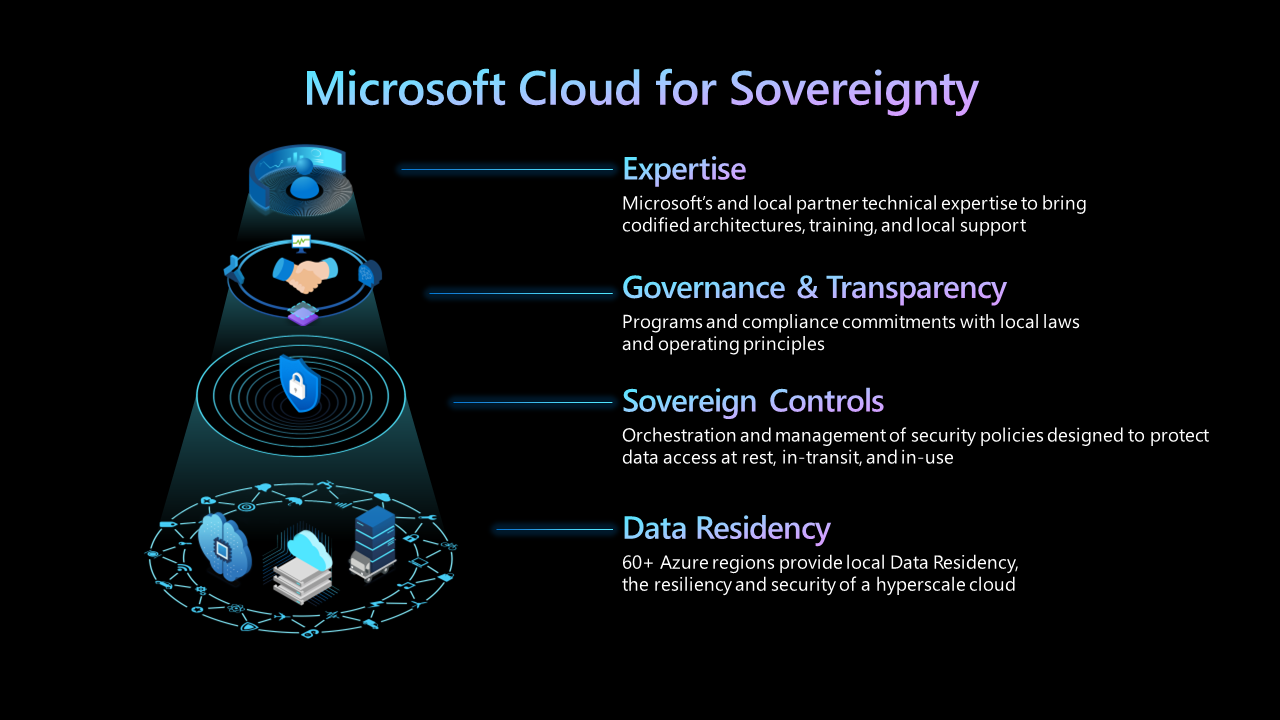
Soevereiniteitscontroles inrichten in Azure is niet bijzonder nieuw meer. U kunt regio's beperken met Azure Policy, customer managed keys verplichten, confidential computing inzetten voor de workloads die dat nodig hebben en de omgeving bouwen op een Sovereign Landing Zone.
Het wordt lastiger wanneer iemand u vraagt aan te tonen dat al die controles daadwerkelijk aanwezig zijn.
Dat bewijs ligt meestal verspreid over allerlei systemen zoals Azure Policy, Defender for Cloud en de configuratie van afzonderlijke resources. Het kan er allemaal zijn, maar iemand moet het nog steeds verzamelen en uitleggen wat het betekent vóór een audit, assessment of aanbesteding.
Microsoft erkent dit probleem ook in de eigen documentatie. "Gereguleerde organisaties besteden vaak meer moeite aan het aantonen dat controles aanwezig zijn dan aan het implementeren van de controles zelf." Het Sovereign Control Panel moet dat deel makkelijker maken.
Één overzicht, met een nieuwe naam
Toen Microsoft ruim een jaar geleden de Sovereign Public Cloud aankondigde, samen met Data Guardian en External Key Management, heette deze functionaliteit nog Regulated Environment Management. Wij gebruikten die naam ook in ons eerdere artikel over de soevereine oplossingen van Microsoft.
Microsoft heeft het inmiddels hernoemd naar het Sovereign Control Panel, of SCP. Dat is handig om te weten bij het zoeken naar informatie, want een flink deel van de bestaande documentatie en berichtgeving gebruikt nog de oude naam.
Het idee is vrij rechttoe rechtaan. In plaats van op verschillende plekken in Azure te kijken, krijgt u één plek om de soevereiniteitspositie van uw omgeving te zien, over tenants, managementgroepen, abonnementen en resources heen.
Microsoft verdeelt dat in drie gebieden.
- Discover toont de huidige staat, inclusief zaken als dataresidentie, vertrouwelijkheid, operationele soevereiniteit en continuïteit.
- Control is waar de vereiste controles en uw eigen soevereiniteitsregels kunnen worden toegepast.
- Act is bedoeld om soevereiniteitsrisico's te helpen signaleren en om te gaan met resources die niet langer voldoen aan de verwachte configuratie.
Weer een compliancedashboard?
Voor mij is het interessantste deel niet weer een compliancedashboard. Azure heeft er al genoeg. Het interessante deel is hoe het Sovereign Control Panel zijn bewijs verzamelt.
Azure Policy leunt sterk op aliassen. Als Azure een bepaalde resource-eigenschap niet via een alias beschikbaar stelt, kan Policy die niet goed evalueren. Dat betekent dat u kunt eindigen met een compliance-overzicht dat er prima uitziet terwijl een deel van de configuratie waar het u echt om gaat nooit is gecontroleerd.
Het Sovereign Control Panel vertrouwt niet alleen op de resultaten van Azure Policy. Het kan de resourceconfiguratie ook rechtstreeks lezen. Dat klinkt als een klein implementatiedetail, maar het is belangrijk. Het betekent dat het bewijs niet beperkt blijft tot wat Azure Policy vandaag toevallig begrijpt.
Daarmee is het nuttiger dan simpelweg nóg een dashboard bovenop de regulatory compliance-overzichten die al bestaan in Azure Policy en Defender for Cloud. Microsoft koppelt het paneel ook aan het Cloud Sovereignty Framework van de Europese Commissie en aan de SEAL-niveaus.
Er zit hier een belangrijk onderscheid in. SEAL beoordeelt een cloudleverancier op acht soevereiniteitsdoelen en 48 criteria. Daaronder vallen gebieden als rechtsmacht en afhankelijkheden in de toeleveringsketen.
Het Sovereign Control Panel kijkt naar de technische configuratie van uw Azure-omgeving. Een groen Sovereign Control Panel kan dus nuttig bewijs opleveren tijdens een assessment of aanbesteding, maar het geeft uw Azure-omgeving niet ineens een SEAL-niveau.
Wat u vandaag daadwerkelijk ziet
We kunnen het Sovereign Control Panel al zien in onze eigen Azure-tenant. De Overview-blade verschijnt als Sovereign Control Panel (Preview) en bevat op dit moment een tabblad Get started en een tabblad Sovereign views. Azure maakt de huidige beperkingen ook duidelijk. Een banner meldt dat de dienst beschikbaar is via een private preview-programma, momenteel beperkt is tot EU-regio's en dat toegang tot de volledige ervaring via uw Microsoft-vertegenwoordiger loopt.
Het startpunt is een eigen sovereign view. Die evalueert Azure-resources tegen sovereign policies voor zaken als dataresidentie en versleuteling. Het meeste van de interessantere functionaliteit zit nog achter de private preview.
Dus hoewel Microsoft het model van Discover, Control en Act documenteert, zou ik Control en Act op dit moment vooral als richting beschouwen, tenzij u daadwerkelijk tot de preview bent toegelaten.
Het is nog steeds een private preview
De eerdere documentatie van Microsoft, uit de tijd dat de dienst nog Regulated Environment Management heette, geeft ook een goede indicatie van wat organisaties op orde moeten hebben voordat ze het gebruiken.
Die gaat uit van een Azure-omgeving die is opgebouwd rond een verstandige managementhiërarchie, bij voorkeur met een Azure Landing Zone of Sovereign Landing Zone. Ze verwacht ook dat u een dataclassificatiemodel heeft en die classificatie koppelt aan de sovereign control levels van Microsoft.
L1 richt zich op residentie. L2 voegt versleuteling met customer managed keys toe. L3 brengt confidential computing in beeld. U moet ook weten hoe key management in uw omgeving gaat werken. Dat laatste is belangrijk, want het Sovereign Control Panel ontwerpt uw soevereiniteitsmodel niet voor u.
Als uw policies vooral in audit mode draaien, classificaties onduidelijk zijn en niemand echt eigenaar is van de uitzonderingen, dan maakt het paneel dat zichtbaar. Het lost het onderliggende probleem niet op. En daar zit waarschijnlijk het meeste echte werk.
Een Sovereign Landing Zone, policy as code en een classificatiemodel dat bedrijfseisen vertaalt naar daadwerkelijke Azure-controles blijven de basis. Het Sovereign Control Panel kan die controles vervolgens omzetten in iets wat u doorlopend kunt zien, beheren en aantonen, in plaats van het bewijs opnieuw op te bouwen elke keer dat iemand erom vraagt.
Draait u gereguleerde workloads in Europese Azure-regio's, dan is het volgens mij de moeite waard om uw Microsoft-vertegenwoordiger naar toegang tot de preview te vragen. Maar ik zou ook eerst naar het fundament kijken. Een beter dashboard wordt pas echt nuttig wanneer de omgeving eronder goed is ontworpen.
Plan een gesprek met DevOps Masterminds CTO Rinie Huijgen, of neem contact op.