Este artigo faz parte de uma série em evolução sobre soberania digital na Europa. Última atualização em julho de 2026, para refletir a proposta do EU Cloud and AI Development Act (CADA).
Soberania como alvo em movimento
A soberania digital na União Europeia não é uma discussão estática. O que começou como um debate sobre residência de dados alargou-se a governação aplicável, controlo operacional e alinhamento regulatório em todos os Estados-Membros.
Para muitas organizações, sobretudo as sujeitas a regulação da UE, manter a informação dentro das fronteiras europeias pareceu em tempos suficiente. Hoje isso é apenas o princípio. A mesma cloud que impulsiona o crescimento levanta perguntas sobre quem controla os dados, quem lhes pode aceder e ao abrigo de que leis.
Quando a Microsoft concluiu a fase final do EU Data Boundary em fevereiro de 2025, restabeleceu a confiança de que os dados ficariam dentro das fronteiras europeias. Não respondeu por completo à questão mais profunda: como podem as instituições europeias operar na cloud sob a sua própria governação, sem depender de supervisão estrangeira.
O DORA, as interpretações cada vez mais amplas da NIS2 e uma aplicação mais forte do RGPD tornaram a soberania uma expectativa regulatória, não uma preferência, sobretudo para governos e setores regulados. Os requisitos deslocaram-se para um controlo demonstrável sobre identidade, acessos e processos operacionais.
A aplicação da lei já não é hipotética
Em março de 2024, a Autoridade Europeia para a Proteção de Dados concluiu que a própria utilização do Microsoft 365 pela Comissão Europeia violava as regras de proteção de dados da UE. A Comissão e a Microsoft apertaram a limitação de finalidade, restringiram as transferências para fora do EEE e acrescentaram instruções contratuais vinculativas. Em julho de 2025, a AEPD confirmou que as infrações tinham sido corrigidas, e pediu depois às restantes instituições da UE que usam o Microsoft 365 para realizarem avaliações semelhantes.
Da localização dos dados ao controlo real
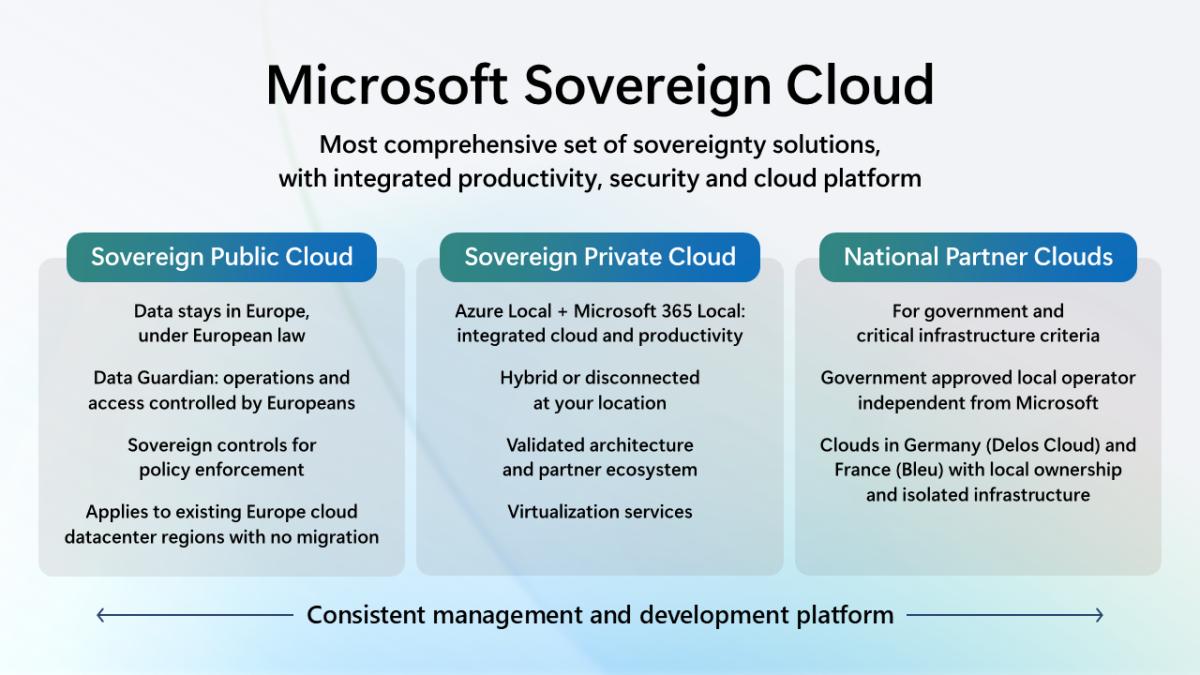
A Microsoft formalizou um portefólio de Sovereign Cloud: Sovereign Public Cloud, Sovereign Private Cloud e implementações por parceiros nacionais. O Data Guardian faz com que o acesso remoto por engenheiros da Microsoft exija agora aprovação explícita de pessoal sediado na Europa, registada num livro-razão à prova de adulteração. O External Key Management permite aos clientes guardar as suas próprias chaves. O Azure Local e o Microsoft 365 Local permitem correr cargas de trabalho em centros de dados controlados pelo cliente ou por parceiros europeus de confiança, como a Bleu e a Delos Cloud.
Em 3 de junho de 2026, a Comissão publicou o CADA, propondo quatro níveis de garantia, da localização dos dados na UE ao controlo total da cadeia de fornecimento. Nada é ainda vinculativo. A direção é clara. A Gartner prevê que a despesa europeia em IaaS soberana quase duplique em 2026.
Continuam a existir limites importantes. A Microsoft continua a operar a infraestrutura subjacente. Leis norte-americanas como o CLOUD Act podem continuar a criar conflitos. Mais governação pode acrescentar complexidade operacional. As organizações não compram uma cloud soberana como um produto. Arquitetam-na ao longo do tempo.
Da política ao desenho da plataforma
Na Masterminds Group ajudamos organizações a estruturar o Azure com Infrastructure as Code, a implementar governação de acessos e a desenhar plataformas que se mantêm transparentes e controláveis. O nosso foco não é a interpretação jurídica. É traduzir a pressão regulatória num desenho técnico que consegue operar.