Gehen Sie durch ein beliebiges Unternehmen, und die KI-Geschichte beginnt meist früher als die Strategie. Jemand hat ein Kundengespräch in ChatGPT zusammengefasst. Ein Produktmanager hat ein Backlog in Claude eingefügt. Eine Analystin hat Copilot gebeten, eine Tabelle zu erklären, die sie wohl nirgendwo hätte hochladen sollen.
Nichts davon geschieht in böser Absicht. Menschen haben Werkzeuge gefunden, die schwierige Arbeit leichter machen, und sie nutzen sie, weil das Unternehmen keine genehmigte Alternative bereitgestellt hat, die ebenso nützlich ist.
Die übliche Reaktion ist eine Richtlinie, die Nein sagt. Öffentliche Seiten sperren, eine Erinnerung zu vertraulichen Informationen verschicken und hoffen, dass sich das Problem erledigt hat.
Hat es nicht. Es ist nur dorthin gewandert, wo es schwerer zu sehen ist.
Das KI-Problem ist ein Kontrollproblem
Öffentliche KI-Werkzeuge sind hervorragend darin, einen ersten Entwurf zu Papier zu bringen. Sie stehen aber auch außerhalb der Kontrollen, mit denen die meisten Organisationen ihre Daten bereits schützen. Das Sicherheitsteam kann nicht durchgängig sehen, was eingereicht wird. Die Rechtsabteilung kann nicht klar beantworten, wo verarbeitet wird. Ein Product Owner kann einen Assistenten nicht auf die Dokumente beschränken, die er tatsächlich braucht. Und wenn eine Aufsichtsbehörde, ein Kunde oder ein Vorstandsmitglied fragt, wer worauf Zugriff hatte, ist die Antwort oft ein Richtliniendokument.
Das Risiko ist nicht, dass ChatGPT, Claude oder Copilot automatisch unsicher wären. Das Risiko ist, dass ein Verbraucherkonto, ein privates Login oder ein nicht genehmigter Browsertab kein Unternehmensbetriebsmodell ist. Es gibt Ihnen keine eigene Identitätsgrenze, keine eigene Netzwerkgrenze, keinen eigenen Audit-Trail und keine Bereitstellungswahl, die Ihr Datenschutzteam prüfen kann.
In Europa wiegt das schwerer. Datenresidenz ist inzwischen eine Beschaffungsfrage. DORA, NIS2, Branchenregulierung und Kundenverträge haben sie dazu gemacht. Eine brauchbare KI-Richtlinie muss mehr beantworten als die Frage, ob Menschen ein Werkzeug nutzen dürfen. Sie muss beantworten, welche Daten es erreichen dürfen, wer fragen darf, wo die Anfrage verarbeitet wird und wie das Ergebnis geprüft wird, bevor es einen Kunden oder eine Entscheidung berührt.
Verbote sind keine KI-Strategie
Sie können jeden öffentlichen Assistenten im Unternehmen verbieten. Ihre Leute sehen KI trotzdem in den Werkzeugen, die sie kaufen, bei den Lieferanten, mit denen sie arbeiten, und bei den Wettbewerbern, denen sie begegnen. Der Druck verschwindet nicht, weil die Richtlinie Nein sagt. Er wird zu Schatten-IT, und Schatten-IT ist die am wenigsten steuerbare Form von Innovation, die es gibt.
Die bessere Frage lautet: Was würde das Nützliche zum Sicheren machen?
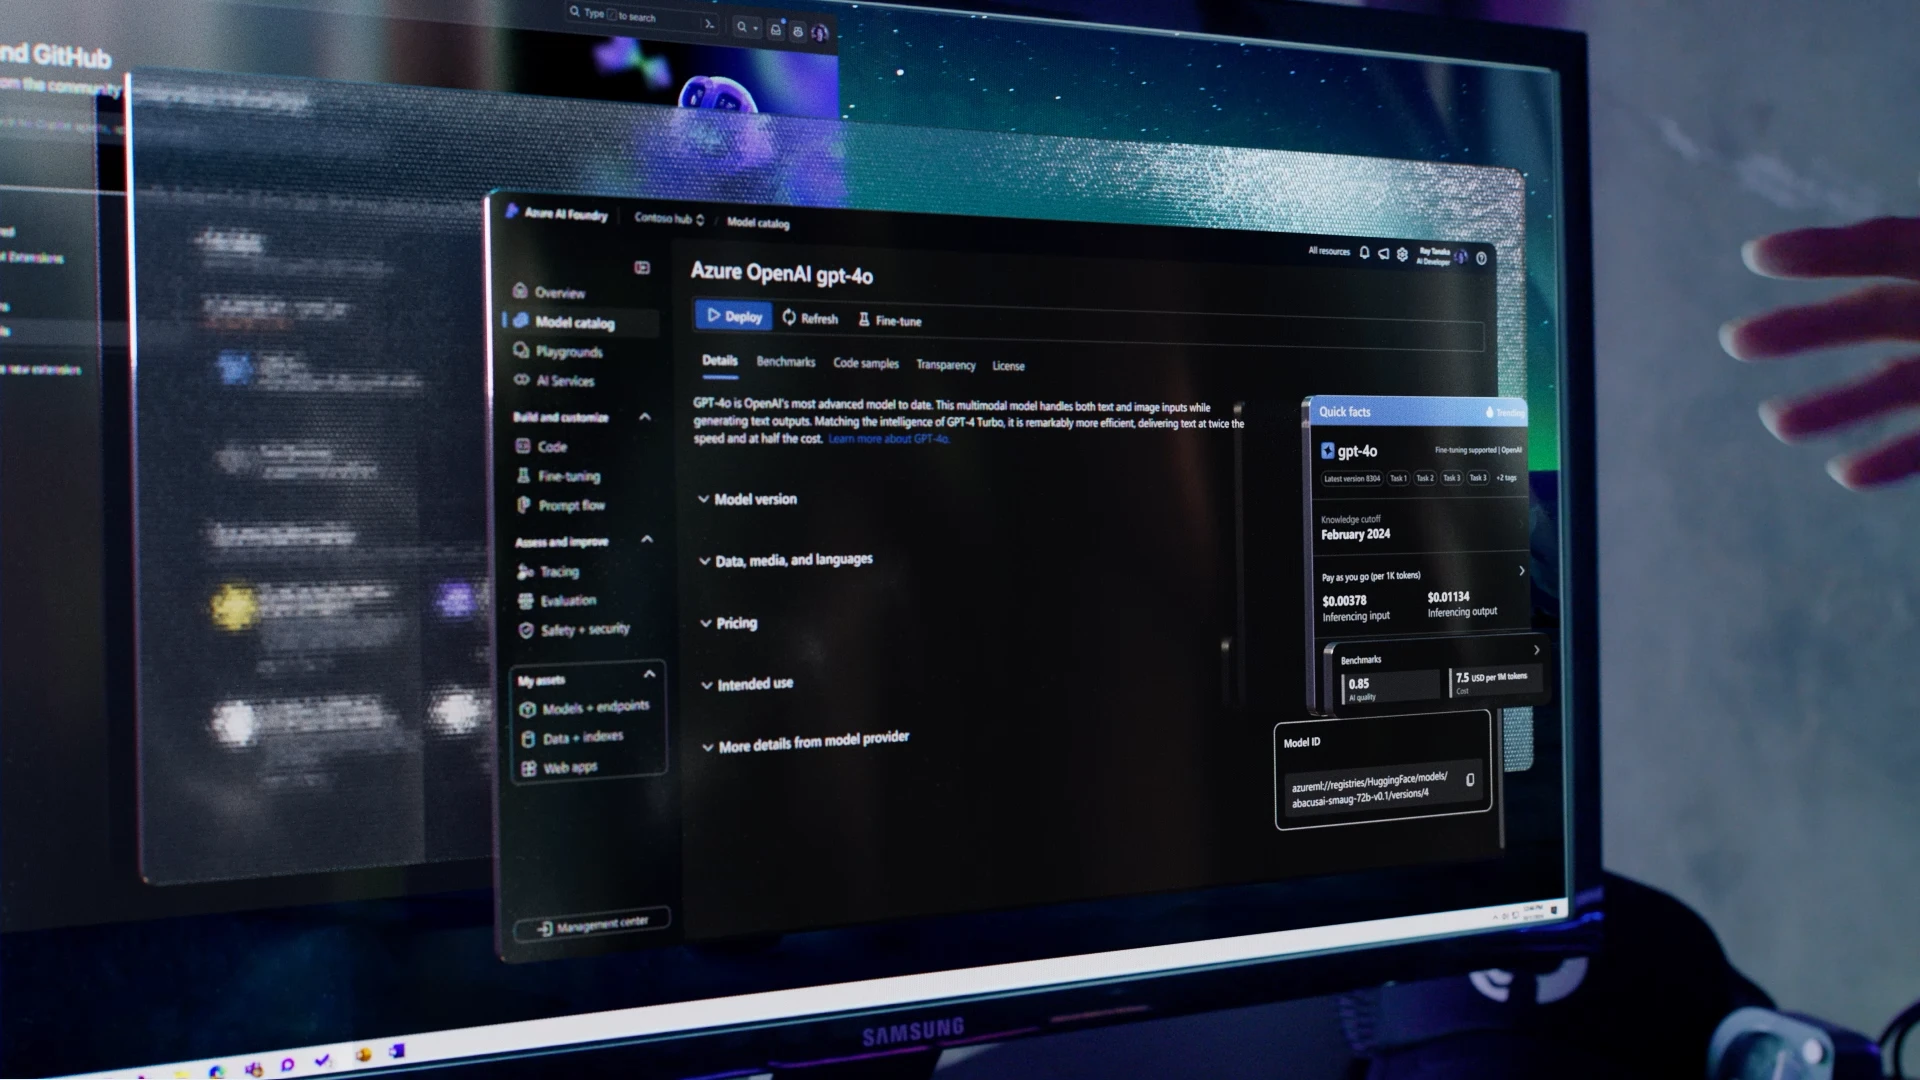
Für Organisationen, die bereits auf Azure laufen, ist Azure AI Foundry die Antwort. Es gibt dem Unternehmen die Fähigkeit, nach der die Menschen greifen, und bringt zugleich das Modell, die Datenverbindung und die Betriebskontrollen zurück in die Azure-Umgebung, die das Unternehmen ohnehin steuert.
Was Azure AI Foundry verändert
Foundry ist nicht ein Chatbot. Es ist die Plattform zum Bauen und Betreiben von KI-Anwendungen, Assistenten und Agenten. Ihre Teams können ein passendes Modell wählen, es mit genehmigten Geschäftsdaten verbinden, die Qualität der Antworten testen und es hinter eine Anwendung stellen, die Ihr eigenes Identitäts- und Zugriffsmodell nutzt.
Das ist der Unterschied zwischen Menschen, die sensible Informationen in ein allgemeines Eingabefeld kopieren, und Menschen, die einen zweckgebauten Assistenten bekommen, der nur die Dokumentation, Produktdaten oder den Prozess kennt, den er kennen muss.
Dieses Betriebsmodell ist die fehlende zweite Hälfte von AI Agents Done Right: From Experiment to Enterprise-Ready Platform, wo wir darüber geschrieben haben, KI-Agenten vom ersten Tag an als Infrastruktur zu behandeln.
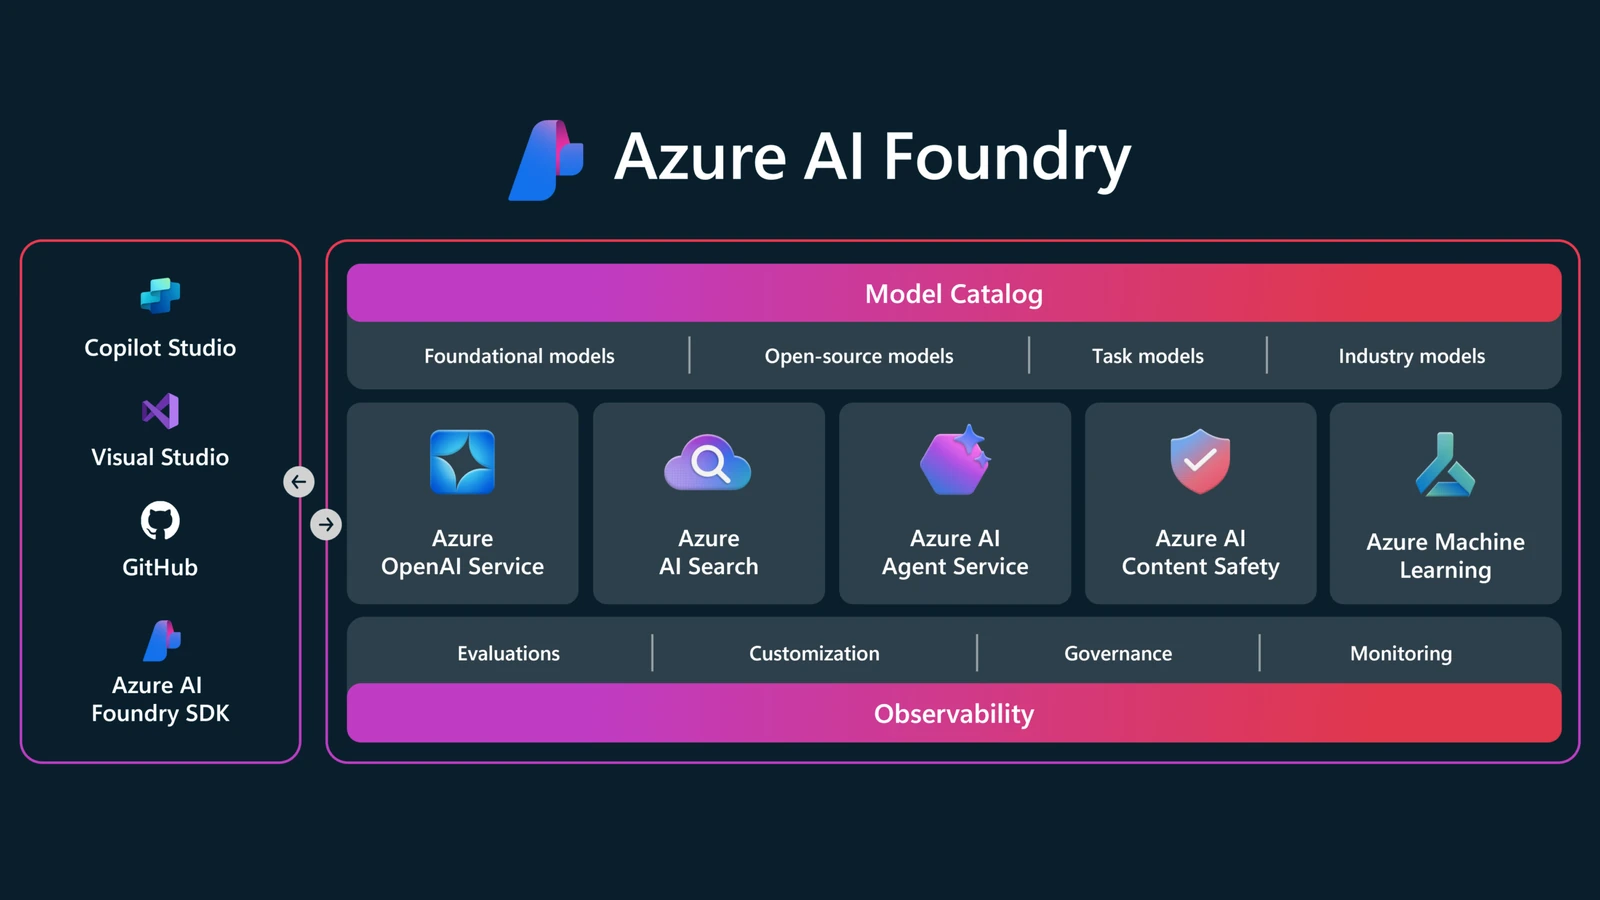
Die wichtigen Fähigkeiten sind unkompliziert.
Auswahl ohne eine weitere Plattform. Der Modellkatalog lässt Teams zwischen von Microsoft unterstützten und anderen geeigneten Modellen für verschiedene Aufgaben wählen: Dokumente zusammenfassen, Fragen über eine genehmigte Wissensbasis beantworten, eine Anfrage klassifizieren oder einen Servicedesk unterstützen. Das Modell wird zu einer bewussten technischen und kommerziellen Entscheidung, nicht zu dem öffentlichen Werkzeug, das jemand zufällig zuerst geöffnet hat.
Daten bleiben Teil Ihrer Umgebung. Für von Azure verkaufte Modelle erklärt Microsoft, dass Prompts, Completions, Embeddings und Trainingsdaten anderen Kunden oder Modellanbietern nicht zur Verfügung stehen und ohne Ihre Erlaubnis oder Anweisung nicht zum Training generativer KI-Foundation-Modelle verwendet werden. Das ist ein materiell anderer Vertrag als die Annahme, ein öffentliches Werkzeug verhalte sich wie ein privater Unternehmensdienst. Die genaue Zusage hängt weiterhin vom Modell und vom Bereitstellungsweg ab, prüfen Sie sie also vor der Freigabe eines Anwendungsfalls, statt einen Modellkatalog als pauschale Garantie zu behandeln.
Identität und Berechtigungen bleiben bei Ihnen. Microsoft Entra ID, rollenbasierte Zugriffssteuerung und Managed Identities sorgen dafür, dass eine Person oder ein Agent nur die nötigen Berechtigungen erhält. Ein HR-Assistent erbt keinen Zugriff auf die Finanzabteilung. Ein Produktassistent braucht nicht die gesamte Dokumentenbibliothek. Das klingt selbstverständlich, aber es ist genau die Kontrolle, die fehlt, wenn sensible Prompts über ein nicht verwaltetes Konto nach außen gehen.
Das Netzwerk wird nicht zur Nebensache. Private Endpoints, Integration in virtuelle Netzwerke und Azure Policy können die Workload innerhalb derselben Grenzen halten wie die Anwendungen und Daten, denen sie dient. Schlüssel gehören in den Key Vault. Zugriffe werden protokolliert. Richtlinien können verhindern, dass eine bequeme, aber nicht konforme Konfiguration still in die Produktion gelangt.
Qualität und Sicherheit werden betrieben, nicht vorausgesetzt. Foundry gibt Teams Möglichkeiten zur Evaluierung, zum Tracing und zum Monitoring, damit sie prüfen können, ob ein Assistent korrekt ist, in den richtigen Quellen verankert und wie beabsichtigt arbeitet. Content Safety und Prompt Shields fügen eine weitere Schicht hinzu, wo ein Assistent externe Eingaben verarbeitet. Ein Modell sollte nützlich sein, bevor es freigegeben wird, beobachtbar, nachdem es freigegeben wurde, und gestoppt werden, wenn es eine Grenze überschreitet. So wird Software betrieben. KI sollte davon keine Ausnahme bekommen.
Datenlokalität ist eine Entwurfsentscheidung, kein Logo
Das ist der Teil, den man ernst nehmen sollte. Auf Azure zu laufen bedeutet nicht automatisch, dass jede Anfrage in einem bestimmten Land bleibt, nicht einmal in der EU. Der Bereitstellungstyp entscheidet.
Eine Global-Bereitstellung kann Prompts und Antworten an Azure-Standorten weltweit verarbeiten, auch wenn ruhende Daten in der von Ihnen gewählten Azure-Geografie bleiben. Das kann für eine Workload mit geringem Risiko und hoher Skalierung die richtige Wahl sein. Es ist nicht die Wahl, die man versehentlich für Kundendaten, regulierte Daten oder geistiges Eigentum trifft.
Für Workloads, die eine Verarbeitung in der EU erfordern, wählen Sie Modell und Bereitstellungsweg entsprechend. Mit einer DataZone-Bereitstellung, die in einem EU-Mitgliedsstaat angelegt wurde, können Prompts und Antworten in diesem Land oder einem anderen EU-Mitgliedsstaat verarbeitet werden. Wo die Anforderung eine bestimmte Azure-Region ist, nutzen Sie eine regionale Bereitstellung und bestätigen Sie dort die Verfügbarkeit des Modells. Dieser Unterschied gehört in die Entwurfsdokumentation und die Risikobewertung, nicht vergraben in den Konfigurationsnotizen eines Plattformteams.
Gespeicherte Daten verdienen dieselbe Aufmerksamkeit. Gesprächsverläufe, hochgeladene Dateien, Vektorindizes und Anwendungsprotokolle können jeweils eigene Aufbewahrungs- und Standorteigenschaften haben. Foundry gibt Ihnen die Kontrollen, um das sauber zu entwerfen; es nimmt Ihnen nicht die Notwendigkeit ab, Daten zu klassifizieren, Aufbewahrungsregeln festzulegen und zu entscheiden, was niemals an ein Modell gesendet werden darf.
Mit anderen Worten: Datenlokalität ist keine Marketingaussage. Sie ist eine Architekturentscheidung, die Ihre Sicherheits-, Rechts- und Produktteams prüfen können.
Geben Sie den Menschen einen genehmigten Weg zur KI
Der erste Anwendungsfall muss kein großes Transformationsprogramm sein. Wählen Sie eine Aufgabe, die Menschen ohnehin schon in öffentlichen Werkzeugen erledigen: eine Antwort in der internen Dokumentation finden, eine Antwort aus genehmigten Vorlagen entwerfen, eine Fallakte zusammenfassen oder eine eingehende Anfrage klassifizieren.
Bauen Sie einen Assistenten um einen kleinen, genehmigten Datenbestand. Geben Sie ihm eine Managed Identity mit minimalen Rechten. Halten Sie den Endpunkt privat, wo die Workload es verlangt. Wählen Sie die richtige regionale oder EU-DataZone-Bereitstellung. Testen Sie mit echten, aber kontrollierten Beispielen. Protokollieren Sie die Ergebnisse. Setzen Sie einen Menschen an die Stelle, an der die Ausgabe zu einer Kundenkommunikation, einer finanziellen Entscheidung oder einer Systemänderung wird.
Dann wird die Richtlinie leichter durchsetzbar, weil sie die Menschen nicht länger bittet, auf eine nützliche Fähigkeit zu verzichten. Sie gibt ihnen den genehmigten Ort, sie zu nutzen.
Das ist der eigentliche Wert von Azure AI Foundry. Es ist kein hübscheres Eingabefeld. Es ist die Unternehmens-KI-Plattform für Firmen, die das Tempo wollen, das ihre Leute längst sehen, ohne die Kontrolle über Daten, Identität und Lokalität aufzugeben, die das Geschäft zu ihrem machen.
Es gibt keinen Einheitsansatz für die Cloud. Deshalb holen wir Sie dort ab, wo Sie stehen.
Die KI ist bereits in Ihrer Organisation. Zu entscheiden, wo sie läuft, unter wessen Identität und unter welchen Kontrollen, liegt weiterhin bei Ihnen, und diese Entscheidung fällt jetzt leichter als unter einer Audit-Frist. Vereinbaren Sie ein direktes Gespräch mit DevOps Masterminds CTO Rinie Huijgen.