Loop een willekeurig bedrijf binnen en het AI-verhaal begint meestal eerder dan de strategie. Iemand heeft een klantgesprek samengevat in ChatGPT. Een productmanager heeft een backlog in Claude geplakt. Een analist heeft Copilot gevraagd een spreadsheet uit te leggen die nergens geüpload had mogen worden.
Niets daarvan is kwaadwillend. Mensen hebben tools gevonden die moeilijk werk makkelijker maken, en ze gebruiken die omdat het bedrijf geen goedgekeurd alternatief heeft gegeven dat net zo bruikbaar is.
De gebruikelijke reactie is een beleid dat nee zegt. Blokkeer de publieke sites, stuur een herinnering over vertrouwelijke informatie, en hoop dat het probleem verdwenen is.
Dat is het niet. Het is alleen ergens naartoe gegaan waar het moeilijker te zien is.
Het AI-probleem is een controleprobleem
Publieke AI-tools zijn uitstekend in het krijgen van een eerste versie op papier. Ze staan ook buiten de controles die de meeste organisaties al gebruiken om hun data te beschermen. Het securityteam kan niet consistent zien wat er wordt ingediend. Legal kan geen duidelijk antwoord geven over waar het wordt verwerkt. Een product owner kan een assistent niet beperken tot de documenten die deze daadwerkelijk nodig heeft. En wanneer een toezichthouder, klant of bestuurslid vraagt wie toegang had tot wat, is het antwoord vaak een beleidsdocument.
Het risico is niet dat ChatGPT, Claude of Copilot automatisch onveilig zijn. Het risico is dat een consumentenaccount, een persoonlijke login of een niet-goedgekeurd browsertabblad geen enterprise-operatingmodel is. Het geeft u geen eigen identiteitsgrens, geen eigen netwerkgrens, geen eigen audittrail en geen uitrolkeuze die uw privacyteam kan beoordelen.
Dat weegt zwaarder in Europa. Dataresidentie is inmiddels een inkoopvraag. DORA, NIS2, sectorregelgeving en klantcontracten hebben er een van gemaakt. Een bruikbaar AI-beleid moet meer beantwoorden dan of mensen een tool mogen gebruiken. Het moet beantwoorden welke data het mag bereiken, wie mag vragen, waar het verzoek wordt verwerkt, en hoe het resultaat wordt gecontroleerd voordat het een klant of een besluit raakt.
Verbieden is geen AI-strategie
U kunt elke publieke assistent in het bedrijf verbieden. Uw mensen zien AI nog steeds in de tools die ze kopen, de leveranciers waarmee ze werken en de concurrenten die ze tegenkomen. De druk verdwijnt niet omdat het beleid nee zegt. Het wordt schaduw-IT, en schaduw-IT is de minst bestuurbare vorm van innovatie die er is.
De betere vraag is: wat zou het bruikbare het veilige maken?
Voor organisaties die al op Azure draaien is Azure AI Foundry het antwoord. Het geeft het bedrijf de mogelijkheid waar mensen naar reiken, terwijl het model, de dataverbinding en de operationele controles terug binnen het Azure-landschap komen dat het bedrijf al beheert.
Wat Azure AI Foundry verandert
Foundry is niet één chatbot. Het is het platform voor het bouwen en beheren van AI-applicaties, assistenten en agents. Uw teams kunnen een passend model kiezen, het verbinden met goedgekeurde bedrijfsdata, de kwaliteit van de antwoorden testen en het achter een applicatie zetten die uw eigen identiteits- en toegangsmodel gebruikt.
Dat is het verschil tussen mensen die gevoelige informatie kopiëren naar een algemeen promptvenster en mensen die een doelgerichte assistent krijgen die alleen de documentatie, productdata of het proces kent dat nodig is.
Dat operatingmodel is de ontbrekende tweede helft van AI Agents Done Right: From Experiment to Enterprise-Ready Platform, waarin we schreven over het vanaf dag één behandelen van AI-agents als infrastructuur.
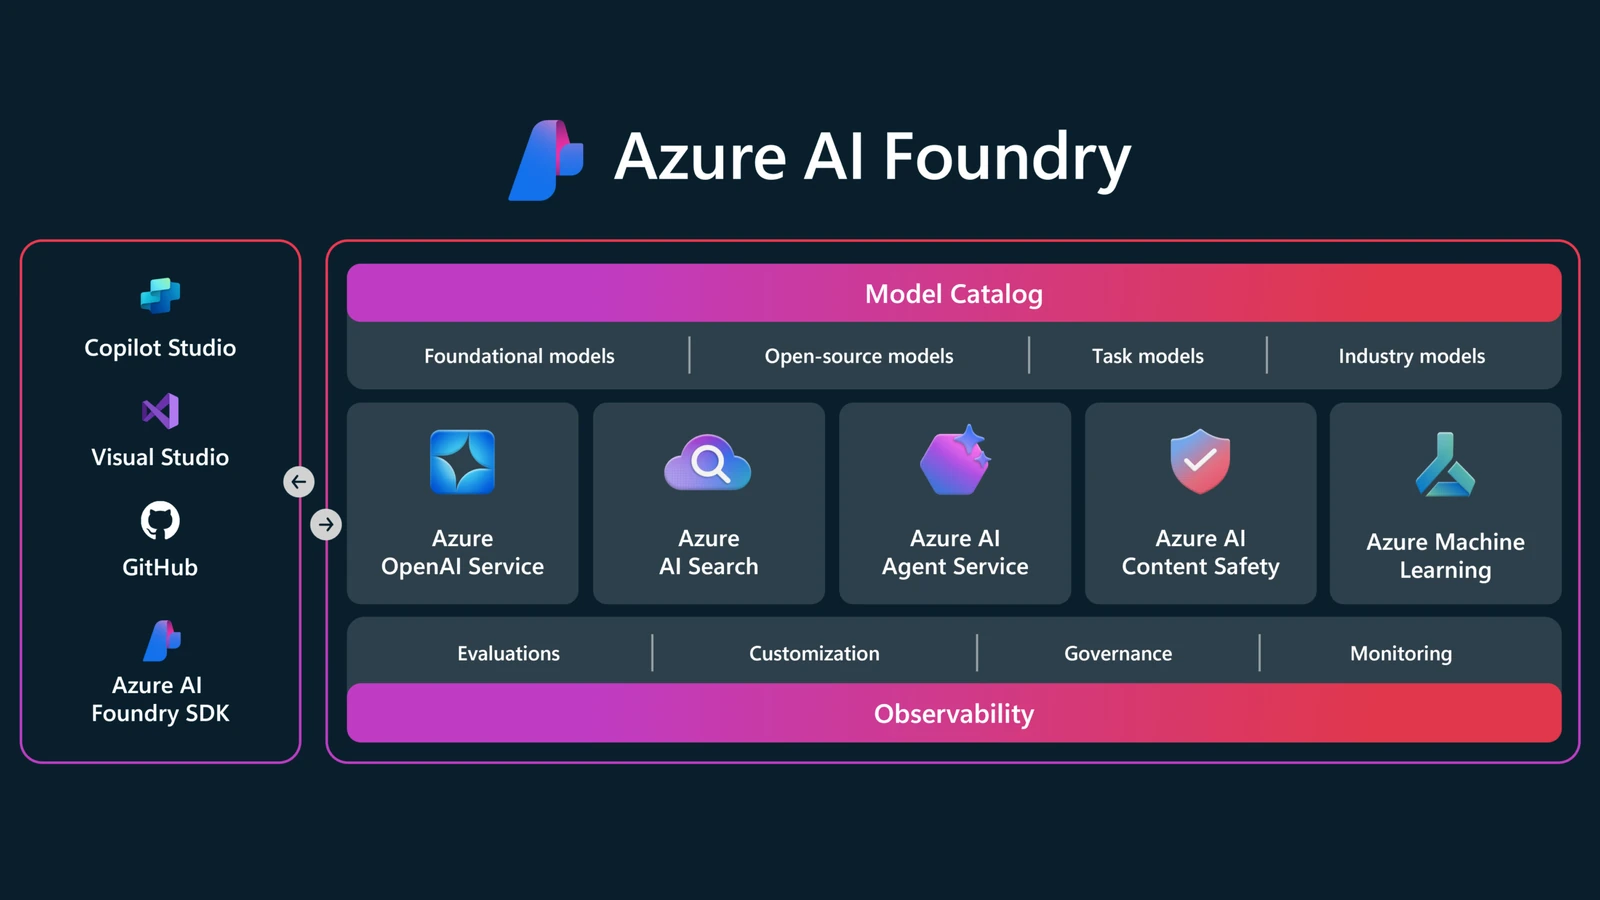
De belangrijke mogelijkheden zijn eenvoudig.
Keuze zonder nog een platform. De modelcatalogus laat teams kiezen tussen door Microsoft ondersteunde en andere passende modellen voor verschillende taken: documenten samenvatten, vragen beantwoorden over een goedgekeurde kennisbank, een verzoek classificeren of een servicedesk helpen. Het model wordt een bewuste technische en commerciële keuze, niet toevallig de publieke tool die iemand als eerste opende.
Data blijft deel van uw landschap. Voor modellen die door Azure worden verkocht stelt Microsoft dat prompts, completions, embeddings en trainingsdata niet beschikbaar zijn voor andere klanten of modelleveranciers, en niet worden gebruikt om generatieve AI-foundationmodellen te trainen zonder uw toestemming of opdracht. Dat is een wezenlijk ander contract dan aannemen dat een publieke tool zich gedraagt als een private enterprisedienst. De precieze toezegging hangt nog steeds af van het model en de uitrolroute, dus controleer die voordat u een use case goedkeurt in plaats van een modelcatalogus te behandelen als een algemene garantie.
Identiteit en rechten blijven van u. Microsoft Entra ID, rolgebaseerde toegangscontrole en managed identities zorgen dat een persoon of een agent alleen de rechten krijgt die nodig zijn. Een HR-assistent erft geen toegang tot finance. Een productassistent heeft niet de hele documentbibliotheek nodig. Dat klinkt vanzelfsprekend, maar het is precies de controle die ontbreekt wanneer gevoelige prompts via een onbeheerd account naar buiten gaan.
Het netwerk wordt geen bijzaak. Private endpoints, integratie met virtuele netwerken en Azure Policy kunnen de workload binnen dezelfde grenzen houden als de applicaties en data die deze bedient. Sleutels horen in Key Vault. Toegang wordt gelogd. Beleid kan voorkomen dat een handige maar niet-conforme configuratie stilletjes de productieomgeving bereikt.
Kwaliteit en veiligheid worden beheerd, niet aangenomen. Foundry geeft teams mogelijkheden voor evaluatie, tracing en monitoring, zodat ze kunnen testen of een assistent accuraat is, gegrond in de juiste bronnen en zich gedraagt zoals bedoeld. Content Safety en Prompt Shields voegen een extra laag toe waar een assistent externe invoer verwerkt. Een model hoort bruikbaar te zijn voordat het wordt vrijgegeven, waarneembaar nadat het is vrijgegeven, en gestopt te worden wanneer het een grens overschrijdt. Zo wordt software beheerd. AI hoort daarop geen uitzondering te krijgen.
Datalocatie is een ontwerpkeuze, geen logo
Dit is het deel om serieus te nemen. Draaien op Azure betekent niet automatisch dat elk verzoek in een specifiek land blijft, of zelfs in de EU. Het uitroltype is bepalend.
Een Global-uitrol kan prompts en antwoorden verwerken in Azure-locaties over de hele wereld, ook al blijft opgeslagen data in de Azure-geografie die u hebt gekozen. Dat kan de juiste keuze zijn voor een workload met laag risico en hoge schaal. Het is niet de keuze die u per ongeluk maakt voor klantgegevens, gereguleerde data of intellectueel eigendom.
Voor workloads die verwerking in de EU vereisen kiest u het model en de uitrolroute daarop. Met een DataZone-uitrol die is aangemaakt in een EU-lidstaat kunnen prompts en antwoorden worden verwerkt in dat land of in een andere EU-lidstaat. Waar de eis een bepaalde Azure-regio is, gebruikt u een regionale uitrol en bevestigt u de beschikbaarheid van het model daar. Dat verschil hoort thuis in het ontwerpdossier en de risicobeoordeling, niet weggestopt in de configuratienotities van een platformteam.
Opgeslagen data verdient dezelfde aandacht. Gespreksgeschiedenis, geüploade bestanden, vectorindexen en applicatielogs kunnen elk hun eigen bewaartermijn en locatiekenmerken hebben. Foundry geeft u de controles om dit goed te ontwerpen; het neemt niet de noodzaak weg om data te classificeren, bewaarregels te bepalen en te besluiten wat nooit naar een model gestuurd mag worden.
Met andere woorden: datalocatie is geen marketingclaim. Het is een architectuurbesluit dat uw security-, juridische en productteams kunnen inspecteren.
Geef mensen een goedgekeurde manier om AI te gebruiken
De eerste use case hoeft geen groot transformatieprogramma te zijn. Kies een taak die mensen al in publieke tools doen: een antwoord vinden in interne documentatie, een reactie opstellen vanuit goedgekeurde sjablonen, een dossier samenvatten, of een binnenkomend verzoek classificeren.
Bouw één assistent rond een kleine, goedgekeurde dataset. Geef die een managed identity met minimale rechten. Houd het endpoint privé waar de workload dat vereist. Kies de juiste regionale of EU DataZone-uitrol. Test met echte maar gecontroleerde voorbeelden. Log de resultaten. Zet een mens op het punt waar de uitvoer een klantcommunicatie, een financieel besluit of een systeemwijziging wordt.
Dan wordt het beleid makkelijker te handhaven, omdat het mensen niet langer vraagt een nuttige mogelijkheid op te geven. Het geeft ze de goedgekeurde plek om die te gebruiken.
Dat is de echte waarde van Azure AI Foundry. Het is geen mooier promptvenster. Het is het enterprise-AI-platform voor bedrijven die de snelheid willen die hun mensen al zien, zonder de controle op te geven over de data, identiteit en locatie die het bedrijf van hen maken.
Er is geen eenheidsaanpak voor de cloud. Daarom sluiten we aan waar u nu staat.
De AI zit al in uw organisatie. Beslissen waar die draait, op wiens identiteit en onder welke controles is nog steeds aan u, en dat besluit is nu makkelijker genomen dan onder een auditdeadline. Plan een direct gesprek met DevOps Masterminds CTO Rinie Huijgen.