Os agentes de IA estão a aparecer por todo o lado. Chatbots, assistentes de automatização, uma ferramenta interna engenhosa que consulta dados e dispara workflows.
E, honestamente? A maioria começa da mesma forma. Construídos à pressa. Configurados no portal. A funcionar bem em Dev. Ligeiramente diferentes em Test. “Isso resolve-se antes de Prod.”
Vemos este padrão a toda a hora.
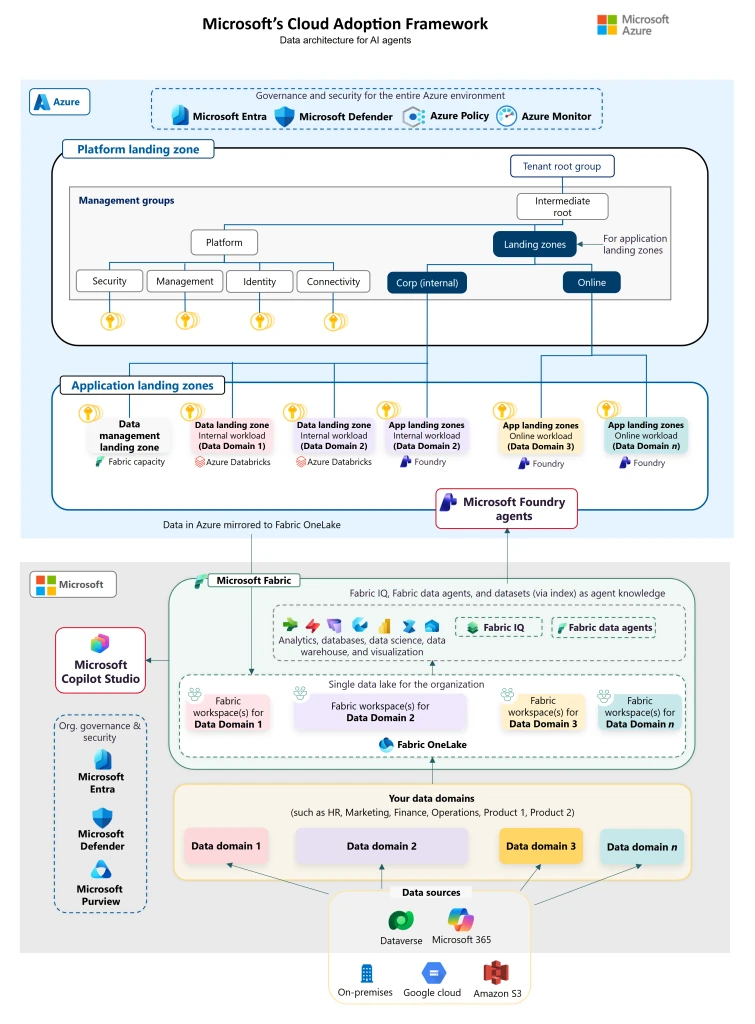
O Cloud Adoption Framework da Microsoft define quatro fases sensatas: planear, governar e proteger, construir, gerir. Na prática, as equipas saltam muitas vezes diretamente para “construir”. Sobretudo agora que o Microsoft Foundry torna tão fácil criar agentes. A governação costuma chegar mais tarde… ou nunca.
É aí que pequenas inconsistências se tornam risco a sério. Identidades diferentes por ambiente, permissões manuais, sem versionamento, sem guardrails de políticas. Fica-se com um agente que funciona, mas ninguém tem a certeza absoluta de como está ligado. É como construir uma casa sem plantas. Hoje aguenta-se. Ampliá-la em segurança amanhã? Isso é outra história.
Na DevOps Masterminds, tratamos os agentes de IA como infraestrutura a sério desde o primeiro dia. Isso significa módulos Terraform ou Bicep para a plataforma à volta. Computação, rede, private endpoints, ligações a dados, identidades. Tudo definido como código. Agentes implementados através de pipelines no Azure DevOps ou no GitHub Actions. Cada alteração revista. Cada versão rastreável. Dev, Test e Prod idênticos por desenho. E tudo isto imposto com Azure Policy e identidades geridas.
Sem segredos partilhados, sem permissões ad hoc, sem drift silencioso.
Mesmo onde o suporte nativo a IaC ainda está a evoluir, os prompts, as definições do modelo e as ligações a ferramentas pertencem ao controlo de versões e devem ser implementados através de CI/CD, exatamente como o resto da sua aplicação.
E porque um agente de IA vale apenas o que valem os dados a que consegue chegar em segurança, envolvemos muitas vezes cedo os nossos colegas da Data Masterminds, para garantir que a camada de dados é tão fiável e governada como a infraestrutura.
Como começar
Compare a configuração dos seus agentes com as fases do CAF e seja honesto sobre o que falta. Defina toda a infraestrutura em código em vez de depender de cliques no portal. Faça os deployments passar por pipelines para que as alterações fiquem sob controlo de versões e sejam revistas. Acrescente Azure Policy e identidades geridas para que seguro por defeito seja a base, e não uma reflexão tardia.
Não há uma abordagem única para a cloud. É por isso que partimos da realidade da sua organização.